SafeW故障截图的隐私保护应同时覆盖账号、验证码与聊天内容三类信息,通过局部打码、遮蔽与数据最小化原则处理:账号仅保留必要字段并模糊化,验证码采用不截图或异步上报,聊天记录只截取必要上下文并替换敏感词,记录脱敏操作与时间以便审计,确保截图文件名及元数据同样脱敏后再共享或上报。
涉及资料传递和日常隐私检查时,可结合SafeW企业安全办公:资料分级与日常使用检查。
相关问题:SafeW遇到问题如何提交有效反馈?设备信息、版本与截图清单;SafeW账号疑似被他人登录怎么办?设备检查与账号保护步骤。
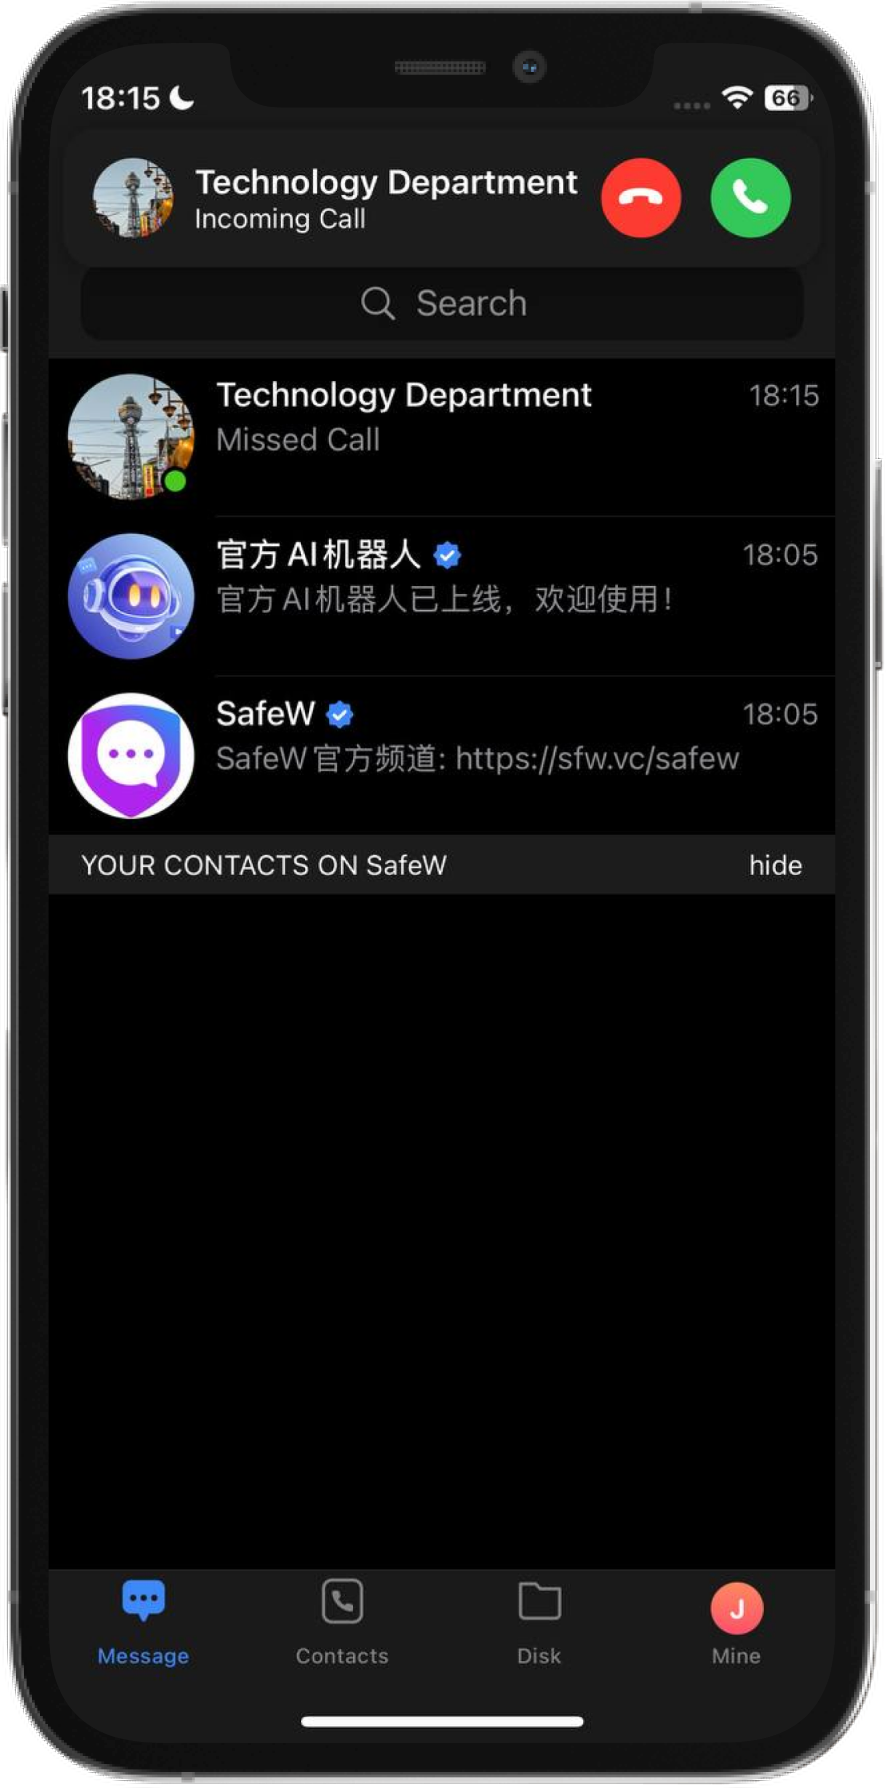
SafeW账号信息打码与脱敏指南
如何在截图中遮挡完整账号标识
- 遮挡关键字段:在截图中使用矩形遮罩或高斯模糊覆盖账号用户名、邮箱前缀或手机号中间段,保留必要的非敏感后缀以便定位问题,同时确保遮罩不可逆且不可通过简单裁剪恢复原文。
- 最小化显示范围:截取时只保留触发故障的界面区域,尽量不要截入包含完整账号信息的侧边栏或顶部导航,确保截图只呈现与故障相关的最小上下文以降低信息暴露风险。
- 重命名与清理元数据:在保存截图前将文件名替换为无账号信息的编号或故障代号,随后清理图片元数据(EXIF等)以删除可能包含的设备、时间或用户信息再进行上传或共享。
如何批量处理多张含账号的故障截图
- 统一脱敏规则:为批量截图制定统一的脱敏模板,例如统一用“”替代手机号中间四位、邮箱中间部分以“@”前后三位可见,确保所有图片采用同一规则并记录应用时间与操作人。
- 使用脚本自动化:借助脚本或图像处理工具对文件夹内图片进行自动裁剪与模糊处理,避免人工操作失误,提高效率并在日志中记录每个文件的处理状态和对应原始文件标识。
- 保存处理记录:将每次批量脱敏的操作记录到审计表中,包含原始文件名、脱敏后文件名、处理人员与时间戳,以便日后核查和责任追溯,且不要将原始未脱敏图片长期保留。
SafeW验证码保护与不截图策略
如何避免在故障截图中暴露验证码
- 不截取验证码区域:在拍摄或截屏时有意识地排除验证码显示区域,若无法排除则在截图后立即用大面积遮罩覆盖验证码,并保存遮挡前后记录以便需要时进行核验但不公开原文。
- 异步安全上报:对于需要开发支持的验证码问题,采用安全渠道异步上报验证码信息,例如通过内部加密表单或一次性口令传输,避免将验证码直接放入公开故障描述或截图中。
- 使用占位替换:如必须展示验证码存在性,可用占位符替代真实字符,例如显示“[验证码已遮挡]”并说明遮挡原因与复现步骤,确保接收方能理解问题而无需查看敏感数字。
如何在测试环境记录验证码而不泄露真实值
- 使用测试账号与模拟码:在测试或开发环境使用固定的模拟验证码或测试账号,不使用真实生产验证码,以便在复现或截图时不会暴露真实用户数据且能有效复现流程。
- 日志中脱敏存储:将验证码写入日志时使用哈希或加密方式存储,或仅记录验证码的存在与时效信息,而不记录明文值,以便问题定位同时满足合规要求。
- 权限受限访问:对需要查看原始验证码的支持人员设置最小权限访问策略,采用临时授权和多因素认证,并在查看后立即销毁或记录查看行为以防止滥用。
SafeW聊天内容的敏感词替换与上下文保留
如何保留故障相关上下文同时替换敏感词
- 先筛选后替换:先筛选出与故障定位直接相关的聊天段落,再在保留语境的前提下对所有个人信息、账号、手机号、身份证号等敏感词进行全量替换或遮蔽,确保信息可用且安全。
- 使用同义替换策略:对于需要展示对话语义的场景,采用一致的替换规则将人名或联系方式替换为通用标签(例如“用户A”“联系方式X”),保持对话可读性同时保护隐私。
- 审查保留长度:截取聊天记录时控制上下文长度,通常保留前后各一到两句即可定位问题,避免一次性导出或展示大量私密对话,减少敏感信息暴露面。
如何对私聊与群聊采取不同脱敏策略
- 区分信息类型:对私聊优先强脱敏,例如隐藏全部个人识别信息,而对群聊可以在保留群体行为与错误复现上下文的情况下,替换个人信息并保留群公告或系统提示作为定位依据。
- 针对性遮罩说话者:在群聊截图中对非必要说话者进行名称或头像遮罩,仅保留与故障相关发言者的标识或用匿名标签替代,降低群内成员隐私风险。
- 记录脱敏理由:在提交的故障报告中注明为何保留某些对话片段及替换规则,保证审查者理解脱敏决策,避免因过度或不足脱敏导致重复提交或信息泄露。
SafeW截图工具与自动打码实现方法
如何使用截图工具快速实现账号与聊天内容打码
- 选择支持图层遮罩的工具:优先使用支持图层和不可逆模糊的截图工具,可以在原图上添加遮罩层并导出为合并后不可编辑的格式,避免接收方通过简单操作还原原始信息。
- 建立模板预设:在截图工具中建立常用打码模板,例如针对账号、验证码、聊天三类元素的遮罩位置与大小预设,快速应用到新截图上以提高效率并保持一致性。
- 导出时嵌入水印:在需要外部共享的截图上添加不可移除的部门或处理人水印,既能标识图片来源又能在一定程度上防止图片被误用或外泄后无法追溯责任。
如何用脚本或API实现自动化脱敏流水线
- 自动识别敏感模式:通过正则或机器学习模型识别手机号、邮箱、身份证等敏感模式,并在流水线中自动替换或遮罩,做到在保存或上传前即完成脱敏处理,减少人工干预。
- 集成版本控制:将脱敏前后的文件在内部版本控制系统中用加密方式保存,流水线记录每次处理步骤、处理人及时间,且默认对外只暴露脱敏后版本,提升审计能力。
- 配置审核流程:在自动化流程中加入人工审核节点,对于模型置信度较低的识别结果要求人工复核,确保不误删重要信息也不遗漏敏感内容,平衡效率与安全。
SafeW合规与共享策略:审计、权限与最小暴露
如何制定内部共享时的最小权限策略
- 按需分配访问:根据故障定位的实际需要授予最小权限,只有明确责任人和必要的技术人员才能获取包含敏感信息的截图,其他人员只能访问脱敏版本或摘要说明。
- 使用临时共享链接:采用带过期时间与访问次数限制的临时链接分享截图,避免长期公开存取并在必要时能立即撤回访问权限,降低长期泄露风险。
- 多因素与日志记录:对于需要查看完整内容的情形开启多因素认证,并记录每次访问行为日志与查看理由,以便事后审计与责任追溯,保证合规性。
如何保持合规性并应对监管或用户投诉
- 遵循数据保留策略:根据公司合规要求与当地法律制定截图及相关日志的保留周期,定期清理超期的原始未脱敏数据并保留必要的审计记录以应对监管检查或用户查询。
- 建立应急流程:当发现敏感信息外泄或误共享时,立即启动应急流程通知相关人员,收回访问权限并评估影响范围与补救措施,同时向受影响用户或监管机构按规定报告。
- 定期培训与演练:定期对处理故障截图的团队进行隐私保护与合规培训,并演练脱敏与应急响应流程,确保每位参与人员熟悉操作要点并能在突发事件中快速执行。
常见问题(FAQ)
- 问:SafeW故障截图必须完全遮盖账号吗?答:原则上需要遮盖能够直接识别个人身份的信息,但对于定位问题必要的非敏感字段可部分保留,建议优先使用最小化展示并记录脱敏理由。
- 问:验证码若已被截图,如何安全上报给开发团队?答:避免在公开渠道直接发送验证码,使用内部加密表单或临时口令通道单独上报,或由开发人员在受控环境下复现问题避免共享明文验证码。
- 问:是否需要保留原始未脱敏截图用于审计?答:可以在受控的加密存储中短期保留原始截图以备审计,但应严格限制访问并在保留期结束后安全销毁,保留访问记录与处理日志。
- 问:如何验证自动打码工具的可靠性?答:通过定期抽检脱敏后的样本、评估识别率与误报率,并在模型置信度低时引入人工复核,同时保持工具的更新与安全补丁应用。